Лекции и записи
Българските лекции, панели, подкасти и интервюта по киберсигурност на едно място — с видеото, преписа, материалите и връзка към събитието, на което са изнесени. По модела на greptalks.com, който покрива големите международни конференции: за българското такъв архив нямаше, а записите съществуват — разпръснати из десетина YouTube канала и несвързани нито със събитията, нито с хората, които са ги изнесли.
125 записа в архива

Как да изградим програма за Application Security през 2026 г.?
Милан Велев
Как изглежда една програма за сигурност на приложенията днес: какво влиза в нея, в какъв ред се въвежда и кое от него наистина работи в екип, който вече пише софтуер.
34 мин


Изкуствен интелект и киберсигурност
Георги Косев
Георги Косев, главен експерт в дирекция „Политики и анализи“ на Министерство на иновациите и дигиталната трансформация, е част от панела на кръглата маса на InnovationAmp, посветена на изкуствения интелект и киберсигурността. Той отговаря на наболели въпроси относно сигурността, технологиите и изкуствения интелект в българския бизнес.
12 мин


Ако не влезем в новините, значи сме си свършили работата
Петър Кирков
Разговор с Петър Кирков за всекидневната работа по киберсигурност: взаимната свързаност между секторите и верижния ефект на атаките, нереалистичните изисквания към кандидатите за специалисти и „superhero“ синдрома при инцидентите. Стават дума още организираните измами с помощта на изкуствен интелект, изграждането и задържането на екип и разбирането за киберсигурността като невидима, но работеща инфраструктура.
1 ч 5 мин
Киберсигурност в ерата на AI
Александър Свердлов
Разговор с Chief Security Officer на MFG за това как изкуственият интелект понижава прага за създаване на инструменти за атаки и прави хакерските атаки по-достъпни. Обсъждат се най-честите онлайн измами, защитата на лични данни и пароли, обучението на служители, рисковете за децата в дигиталната среда и ефектът на AI върху пазара на труда.
52 мин

Законът за киберсигурност и NIS2 (част 1)
Ирена Колева, Цветан Тренчев
Разговор за новия български Закон за киберсигурност и директивата NIS2 — кои организации попадат в обхвата им, как се разделят по важност и по размер, къде националният закон е по-строг от директивата и каква е отговорността на мениджмънта. Обсъждат се и конкретните стъпки по внедряване на изискванията и какво все още липсва в уредбата.
30 мин

Пробив в сигурността: какво означава „Data Breach“ и защо засяга всички?
Виктория Велева
Онлайн семинар за нарушенията на сигурността на личните данни по GDPR — основните понятия и ролите на администратор и обработващ, видовете нарушения (на поверителност, цялостност и наличност) и как се оценява рискът при всяко от тях. Лекторката разглежда значението на умисъла, непредпазливостта и случайния достъп, предходните и последващите действия на администратора като смекчаващи обстоятелства, санкциите и репутационните рискове, с примери от практиката, включително инциденти, възникнали при обработващи надолу по веригата.
1 ч 37 мин
Reverse Engineering на .NET код
Ради Атанасов
Лекция за обратно инженерство на .NET приложения — с декомпилатор (dnSpy) лекторът показва как се разглежда и променя компилиран код на чужда библиотека и демонстрира на живо кракване на лицензионен модел върху собствен продукт, тъй като други вендори са отказали. Началото е личен разказ за първите му стъпки в програмирането на BASIC и преписването на код от списания.
48 мин

How .NET Apps Get Hacked?
Тодор Тодоров
Лекция за често допускани грешки при писане на .NET код, които водят до пробиви — хеширане на пароли с MD5, връщане на пароли навън от приложението и command injection. Лекторът показва примери какво не трябва да се прави, включително в код, генериран от LLM, и представя дейността на OWASP Sofia Chapter.
40 мин
Киберсигурност в здравеопазването: рискове, регулации и практични решения
Уебинар за киберсигурността на лечебните заведения в България: какво изисква NIS2 от болниците, как се проверява кои системи са изложени в интернет и кой има достъп до инфраструктурата. Разглеждат се и типични начини за компромитиране на системи в здравеопазването, както и сигурният обмен на данни и дигиталната идентичност.
1 ч 49 мин

Хакване на AI агенти: от prompt injection до зловредни MCP сървъри
Димитър Ганев
Онлайн лекция за атаките срещу AI агенти: какво представлява един агент, как се правят prompt injection атаки и как зловредни MCP сървъри могат да бъдат използвани за компрометиране, с примери от реални случаи. Разглеждат се и jailbreak техники, както и какво реално може и не може да прави един езиков модел, включително рисковете при изтегляне на дообучени модели от Hugging Face.
1 ч 42 мин


Говори водещ експерт по киберсигурност – гост Дениз Тургут
Дениз Тургут
Разговор какво представлява киберсигурността, колко опасен е интернет и доколко са защитени личните данни, както и кои са водещите приоритети в областта. Обсъждат се изтекли записи и съдържанието, разпространявано в dark/deep web мрежите.
1 ч 43 мин

Защо всички говорят за Zero Trust
Борислав Корчев, Събин Георгиев
Епизод за концепцията Zero Trust — постоянната проверка на потребителя и на устройството, достъпът само до необходимите ресурси и вътрешният вектор на атаките, който все още се подценява. Гостите коментират и ролята на изкуствения интелект от двете страни (при анализа на данните за наблюдение и при адаптивните атаки), най-честите заблуди, че внедряването е еднократно, както и че концепцията може да се въвежда модулно и постъпково върху съществуващата архитектура.
27 мин

Киберпрестъпници изнудваха арабски шейх за 500 000 долара на седмица
проф. д-р Илин Савов
Разговор с проф. д-р Илин Савов за това защо атаките се насочват към хората, а не към системите. Реални случаи от практиката му — от дийпфейк измама в Дубай до ежедневните фишинг схеми, които минават покрай опитни ИТ специалисти — и какво променя изкуственият интелект в ръцете на нападателя.
1 ч 5 мин


С кои образователни платформи за киберсигурност ще се доближите до знанията на хакер?
Радослав Ненов, Петър Кузмин, Георги Караманев
Брой на предаването за дигитална култура „Натисни F1“, посветен на етичните („бели“) хакери и на безплатните образователни платформи, чрез които може да се придобиват подобни умения. Включва и рубрики за разпространението на фишинг измамите и предпазването от тях, както и за работата с програмата Ditto.
26 мин

Continuous Pen Testing: Непрекъсната валидация за по-малко пробиви и отстраняване на уязвимости
Марко Симеонов, Ангел Ангелов
Представяне на модела за непрекъснат пентест (continuous penetration testing) с помощта на изкуствен интелект като алтернатива на традиционния еднократен годишен пентест. Обяснени са какво представлява пентестът, регулаторните изисквания за него (включително DORA и по-разширената форма led penetration testing), както и как платформа за непрекъсната комуникация между пентестъри и собствениците на системи скъсява прозореца на изложеност и ускорява отстраняването на уязвимостите.
1 ч 1 мин

Преградите са, за да ги прескачаме
Сезен Анефи
Разговор със Сезен Анефи за пътя му от мрежов инженер до основател на компанията за киберсигурност Diamatix в Каварна, за решението да мащабира бизнеса и да отвори офис в Саудитска Арабия. Говори се и за трудностите в началото, за задържането на млади хора в малкия град и за значението на висшето образование като основа в кариерата.
54 мин
"Are AI tools opening new doors for hackers?" с Миглен Евлогиев, Марко Симеонов и Пламен Тошев
Миглен Евлогиев
Панел на Тук-Там: изкуственият интелект дава сила и на защитниците, и на нападателите — къде са рисковете и какво могат да направят компаниите.
57 мин

Сигурно ли е в облака?
Диана Донкова, Веско Джумайов
Разговор за сигурността на облачните услуги в сравнение с локалните решения — типични грешки при конфигурация и миграция, липсата на стратегия за защита на данните в българските организации и изоставането на европейската регулаторна рамка спрямо американската FedRAMP. Обсъждат се още вътрешната заплаха и инструментите за insider risk management, които следят поведението на потребителите с машинно обучение.
40 мин


Рискът дебне отвсякъде
Веселин Троянов
Веселин Троянов разказва за над 20-годишния си път в IT сектора и за паралелната си кариера като каскадьор, като определя киберсигурността като управление на риска и посочва човека и липсата на дигитална хигиена като най-слабото звено. Във втората част на разговора той говори за стартъпа си, за търсенето на инвестиция и за това какво инвеститорите гледат в екипа и продукта.
45 мин
Киберсигурност в ерата на изкуствения интелект
Милан Велев
Лекция за това как изкуственият интелект променя киберсигурността – от опита на лектора с AI War Game и penetration testing на AI платформа и нейните агенти до примери как нападателите използват AI за фишинг, който заобикаля защитите, и как ransomware групи крадат копия на данните преди да ги криптират. Разглежда се надпреварата между защитници и нападатели в използването на AI, етичното разработване на AI системи и изследвания (benchmark от ETH Цюрих) дали защитата наистина печели.
54 мин

JAVA Swift and Secure: Racing Towards Resilient Cybersecurity in Java Applications
Калоян Георгиев
Лекция за баланса между бързина и сигурност при Java приложения — основи на сигурността в Java, високопроизводителни приложения и разбор на инцидента с Equifax от 2017 г. С демо се показва генериране и проверка на JWT токени, както и рисковете при публични end point-и без защита (SQL инжекции, претоварване на базата) и нуждата от rate limit филтри.
47 мин
Анализ на зловредния софтуер: Съчетание на човешка експертиза, защитни системи и AI
Николай Петканов
Семинар за анализ на зловреден софтуер: видове malware и начини на разпространение, статичен, динамичен и хибриден анализ, както и използването на изкуствен интелект в процеса. Разгледани са и инструменти за защита и мониторинг (SIEM, EDR/XDR, next-generation firewall), а накрая има живо демо, в което лекторът декодира base64 PowerShell команда с CyberChef.
2 ч 23 мин

Цената на доверието: превенция на финансови измами
Албена Петкова, Емилиян Васев
Разговор за съвременните финансови измами — т.нар. authorized push payment измами, използването на „мулета“ за прикриване на следата на парите и ролята на изкуствения интелект и социалния инженеринг при профилирането на жертвите, включително плащането на рекламни кампании с чужди карти. Обсъждат се интегрираните системи за превенция, които дават 360-градусова видимост върху поведението на клиента и алармират в реално време, както и значението на информираността на самите клиенти.
39 мин

Зелена киберсигурност 1.0
Онлайн уебинар със заглавие „Зелена киберсигурност 1.0“ (запис с продължителност около 61 минути). Описанието на видеото съдържа само препратка към dihtrakia.org, така че конкретната тематика, разгледаните въпроси и участниците не могат да бъдат установени от източника.
1 ч 1 мин

Първа линия на киберзащита: сигурност на крайните точки
Витан Костов, Красимир Трайков
Разговор за защитата на крайните точки като първа линия срещу кибератаки — човешкият фактор като основен вектор, определянето на заплахите и изграждането на цялостна стратегия и политики за управление и контрол на устройствата. Обсъждат се още BYOD, политиката на нулево доверие (Zero trust) и двойната роля на изкуствения интелект — както в атаките (вкл. deepfake), така и в защитата, където автоматизирано анализира големи обеми данни и вдига аларма за преглед от анализатор.
1 ч 3 мин

Еп. 79 I Киберсигурност, психологически стрес, управление на риска и хакери
Миглен Евлогиев
Епизод 79 на подкаста на DEV.BG: паралелът между екстремните спортове и управлението на риска, стресът в работата на специалиста по сигурност и как мисли нападателят.
1 ч 22 мин


В дълбините на човешкия елемент на киберсигурността
Павел Георгиев
Семинар на SoftUni за човешкия елемент в киберсигурността — защо хората остават най-често използваният вход към организацията.
2 ч 16 мин

Вложиш ли сърце, ще стане
Любомир Тулев
Любомир Тулев разказва професионалния си път – от първенец на випуска в Академията на МВР и седем години в отдела по киберпрестъпност на ГДБОП, през частния сектор, до собствено предприемачество в киберсигурността. Говори за разследването на киберпрестъпници (включително шестмесечно преследване на един хакер), за хората, които са повлияли на кариерата му, за търпението и екипността като ключови качества и за консултирането на малки и средни компании по въпросите на киберзащитата.
50 мин

Киберсигурност в епохата на бързата дигитална трансформация
Георги Коцев
Разговор за кибер устойчивостта на държавните системи в България на фона на бързата дигитализация, с примери като атаката срещу административните съдилища и случая с НАП, както и за европейските регулации, които се пренасят в националното законодателство. Обсъждат се още сигурността „по дизайн“ при изграждането на нови системи, лесната интеграция с активна директория, външни доставчици и системи за наблюдение, и балансът при прилагането на политика на нулево доверие.
22 мин

Какви са новите онлайн измами и за какво да внимавате?
Миглен Евлогиев
Участие в предаването „Натисни F1“: новите онлайн измами, и как фишинг платформа може да работи в дома ви, без да подозирате.
26 мин

Вътрешните киберзаплахи – нелоялност, невнимание или подценен риск?
Добрин Добрев, Бойко Митев
Разговор за вътрешните киберзаплахи в организациите – каква е цената им, как нелоялни или невнимателни служители, социален инженеринг и компрометирани доставчици водят до изтичане на данни, и защо поразената репутация се превръща в големи финансови загуби. Обсъждат се разпознаването на рисково поведение още при подбора и в изпитателния срок, както и новите измами, базирани на машинно обучение и deep fake.
39 мин

Киберсигурност в дълбочина: Моето професионално пътуване
Иван Благоев
Иван Благоев разказва как от програмист и системен администратор е стигнал до работа като експерт по киберсигурност и кои практически умения смята за ключови за професията. Говори за ролята на обучението и сертификациите, за разликата между теорията и реалната реакция при киберинцидент, както и за собствения си подход да ползва частна инфраструктура и custom решения за защита.
1 ч 21 мин

Ще оцелее ли киберсигурността?
Петър Кирков
Разговор за състоянието на киберсигурността през 2024 г. — как разрастващата се цифровизация увеличава повърхността на атака, доколко българските компании осъзнават рисковете и защо директивата NIS2 налага минимално ниво на защита. Обсъждат се още базовите практики (силни пароли, централизиран контрол на достъпа, анализ на риска) и връзката им с ISO 27001, както и предстоящата лекция на госта на Cyber Security Forum 2024.
38 мин

Образование, цифрови умения, киберсигурност
Албена Спасова
Разговор с Албена Спасова за пресечната точка между образованието, дигиталните умения и киберсигурността — изоставането на България по дигитални умения, включването на професията „киберсигурност“ в списъка на професионалното образование и ролята на „ЕдТех България“ и европейския EdTech алианс. Обсъжда се и защо технологиите не са самоцел, а инструмент, и как да се покаже смисълът от изучаването на дигитални умения и киберсигурност на учениците и преподавателите.
25 мин

Сигурността е работа на всеки
Миглен Евлогиев
Лекция за това защо информационната сигурност е отговорност на всеки служител, а не само на екипа по сигурност — обяснени са трите ѝ основни стълба (достъпност, интегритет и конфиденциалност) с примери от практиката. Лекторът разказва и за опита си в силно регулирана финтех среда и за ролята на всеки отдел в изграждането на „човешката защитна стена“.
23 мин
В киберсигурността винаги има някой, който може да те надиграе
Борис Гончаров
Борис Гончаров разказва как е влязъл в ИТ и киберсигурността и защо професията изисква смирение, тъй като винаги има някой, който знае повече. Разговорът засяга разминаването между грандиозните корпоративни стратегии за сигурност и базови пропуски като една и съща парола навсякъде, както и липсата на реални критерии, по които организациите избират продукти и „експерти“, и вместо това се доверяват сляпо на вендорите.
59 мин

Инцидентът с CrowdStrike – какво се случи и какво предстои
Борис Гончаров
Разговор за срива от 19 юли 2024 г., когато дефектна актуализация на CrowdStrike извежда от строя милиони Windows машини по света, с технически разбор на случилото се и на публикувания от компанията доклад. Обсъжда се и защо България е почти незасегната, както и че организациите рядко валидират по правилния начин твърденията на доставчиците си за сигурност вместо просто да им се доверят.
37 мин

Киберпространството е четвъртото поле за водене на война
Павел Георгиев
Павел Георгиев разказва как от инженер по компютърни системи и мрежи стига до информационната сигурност и защо решава да сертифицира знанията си, и обяснява как организирани групи вече атакуват и корпоративни системи — основно с финансов, а в последните години и с политически или геополитически мотив. Разговорът засяга още класификацията на хакерите („бели“ и „черни“, наложила се у нас след случая с НАП), недостига на кадри по киберсигурност и ролята на университетските програми и на международните сертификати при наемането на специалисти.
41 мин


FastAPI среща Google Authentication
Кристиян Ташев
Семинар за интегриране на Google authentication в backend приложение на Python с FastAPI, включително какво представлява FastAPI, ролята на бисквитките и разликата между автентикация и авторизация. Втората част е демо от нулата на минималистичен проект — създаване на OAuth client ID за web приложение в Google и настройване на authorized redirect (callback) URL.
1 ч 33 мин

Станах хакер на 16 години
Обретен Обретенов
Пътят на Обретен Обретенов от ученическите години и Военноморския университет във Варна до работата в сектора и основаването на Commodor — през това какво е нивото на киберсигурност в българските корпорации и как изглежда защитата отвътре.
1 ч 18 мин

Threat Led Penetration Testing – въведение
Илиян Великов
Въведение в Threat Led Penetration Testing: разграничаване на penetration testing от red teaming, кой и защо възлага такива упражнения и как протичат те. Лекторът разглежда двата основни вида подход, ролята на threat intelligence и custom сценариите за заплахи, както и практиката във финансови институции и държавни организации, които вече имат зряло ниво на защита.
1 ч 19 мин


Мисия "Моята кариера в киберсигурността"
Миглен Евлогиев
Уебинар на SoftUni за това как изглежда една кариера в киберсигурността отвътре — роли, първи стъпки, сертификати и какво наистина търсят работодателите.
2 ч 16 мин

Киберсигурност в публичния сектор
Изложение по темата за киберсигурността в публичния сектор, публикувано от Института по публична администрация. Видеото е без описание, затова конкретните акценти не могат да бъдат установени от източника.
35 мин

95% от успешните кибератаки водят до фалит на компанията
Явор Колев
Явор Колев разказва кариерния си път — от първите сигнали за детска порнография в българското интернет пространство през 1998-99 г. и изграждането на структурите за противодействие на киберпрестъпността до ръководенето на дирекция „Информационни технологии и киберсигурност“ в „Лев Инс“. Обсъждат се защо мнозинството компании подценяват инвестициите в киберзащита, интересът на киберпрестъпниците към голяма застрахователна компания и разликите между работата в правоохранителните органи и в частния сектор.
38 мин
Бизнесите в България стават жертви на кибератаки постоянно, но компаниите мълчат
Миглен Евлогиев
Участие в „Светът е бизнес“ по Bloomberg TV Bulgaria: българските компании стават жертва на атаки постоянно, но почти никоя не го съобщава — и защо мълчанието е част от проблема.
25 мин

Киберсигурност – Социално инженерство (Social Engineering)
Лъчезар Шипаров
Семинар за социалното инженерство като вид атака, при която чрез психологическа манипулация жертвата бива накарана да кликне на линк, да свали софтуер или да разкрие информация, с преглед на целите (саботаж, кражба на чувствителни данни, неоторизиран достъп чрез служител, финансова печалба) и на стъпките на атаката – избор на жертва, събиране на информация, изграждане на достоверен сценарий, изпълнение и експлоатация. Разглеждат се тактиките за емоционална манипулация, спешност и печелене на доверие с пример за фалшиво обаждане „от банката“, мерки за защита като използване на VPN, статистика и
1 ч 10 мин

Е-образованието е повече от видеоконферентна връзка
Албена Спасова
Албена Спасова разказва за професионалния си път от работата по наказателноправната уредба срещу компютърните престъпления в България и разследването на онлайн измами и фишинг схеми в eBay до преподаването по киберсигурност и киберразследвания в университети в Азия и Африка. Втората част от разговора е за ролята на технологичните компании и техните партньорски мрежи в дигитализацията на образованието и защо видеоконферентните платформи сами по себе си не са дигитално образование.
40 мин

Специалист по киберсигурност
Димитър Радев
Представяне на професията „специалист по киберсигурност“ от Димитър Радев от Технологика. Записът е публикуван от UN Global Compact Network Bulgaria и няма описание, така че конкретните разгледани теми не могат да бъдат установени от източника.
25 мин

Изкуственият интелект направи заплахите по-успешни
Владимир Харизанов
Разговор с регионалния акаунт мениджър на Fortinet за пътя му в ИТ сектора и за това как изкуственият интелект прави кибератаките по-таргетирани и по-убедителни, най-вече при фишинг имейлите. Обсъждат се мотивите на нападателите — от накърняване на имидж до финансова изгода — и колко евтино готови атаки могат да се купят в darknet.
34 мин

Какви киберзаплахи ни очакват и ролята на човешкия фактор
Христо Христов
Разговор с изпълнителния директор на Eviden България за преминаването от Atos към Eviden и за четирите направления на компанията – дигитална трансформация, облачни услуги, публична сигурност и киберсигурност, и суперкомпютри. Втората част засяга основните киберзаплахи, ролята на човешкия фактор и сигурността на комуникационните модули в автомобилите (остарели мрежови протоколи и слабо криптиране).
29 мин


Преходът към индустрията и Cybersecurity Talks
Павел Георгиев
Десети епизод на подкаста „Киберсигурност и Бизнес“ с гост Павел Георгиев — основател на Cybersecurity Talks Bulgaria. Обявените теми на епизода са преходът към индустрията и Cybersecurity Talks. Предаването се представя като първия български подкаст, фокусиран върху киберсигурността, в който заедно с гостите се разглеждат новини, технологии, трендове и бизнесът, движещ индустрията.
52 мин

Еп. 40 | Кариерни пътища в кибер сигурността | гост: Красимир Коцев и Миглен Евлогиев
Миглен Евлогиев
Епизод 40 на DEV.BG Job Board Talks: кои са професионалните направления в киберсигурността, каква е ролята на сертификатите и откъде започва един junior.
59 мин

За страстта към киберсигурността с Миглен Евлогиев, #5 | Подкаст Киберсигурност & Бизнес
Миглен Евлогиев
Пети епизод на „Киберсигурност и Бизнес“ — първият български подкаст по темата: как се стига до кариера в сигурността и какво поддържа интереса към нея.
1 ч 15 мин

Как да не загубиш 50 хил. евро от кибератаки
Владимир Димитров
Атаките от тип „сменен IBAN“, които струват на български фирми между 30 и 50 хиляди евро на всеки три-четири дни, откупите при ransomware и сигурността на отдалечената работа.
23 мин

GDPR не е само за големите
Весела Кабатлийска
Какво трябва да знае един стартъп за GDPR, защо се защитават марката и продуктът и кога е нужно споразумение за конфиденциалност.
29 мин


Киберсигурност с Васил Величков
Васил Величков
Епизод на „Контракоментар“ с гост Васил Величков на тема киберсигурност. Описанието повтаря заглавието и съдържа само линкове за присъединяване и подкрепа на канала (YouTube, Patreon, PayPal, Telegram), без да посочва конкретни подтеми. Записът е ~108 мин, без глави и без субтитри, така че съдържанието не може да се установи от метаданните.
1 ч 48 мин


Киберсигурност с Петър Кирков
Петър Кирков
Разговор с националния координатор по киберсигурността на България Петър Кирков за основните правила за безопасно поведение в интернет и за това каква е най-добрата защита на потребителите онлайн. В описанието са приложени връзки към съвети и препоръки на GovCERT България.
1 ч

Как да подсилим киберзащитата на дигиталното предприятие
Веселин Троянов, Димитър Павлов, Антон Пулийски
Уебинар за превантивния подход към киберрисковете: характерът на днешните заплахи, разпределянето на бюджета между дигитална трансформация и сигурност, и дали размерът на бизнеса променя риска.
58 мин

Киберсигурността отблизо — технологии има, няма хора
Николай Пасков
Недостигът на кадри в киберсигурността, какви умения са нужни, кои са най-разпространените атаки, колко струват DDoS и ransomware, и какво въвежда NIS2.
24 мин

4.Предотвратяване на измами_Панел 4_DIGI PAY 2023
Миглен Евлогиев
Панел „Решения за предотвратяване на измами“ от DIGI PAY 2023 — ГДБОП, банки и финтех компании за това как изглежда измамата от всяка страна на масата.
1 ч 39 мин

Еп. 23 — Мисия моята Cyber Security кариера | гост: Атанас Симеонов и Миглен Евлогиев
Миглен Евлогиев
Епизод 23 на DEV.BG Job Board Talks: как се е развил секторът, какви са началните стъпки и какво освен техническите умения е нужно, за да успееш в него.
52 мин

Проактивна киберсигурност. Дронове и киберсигурност.
Кирил Григоров, Антон Пулийски
Запис от две открити лекции от цикъла публични лекции „Киберсигурност: съвременни тенденции и бъдещо развитие“ на Факултета по телекомуникации и Факултета по компютърни системи и технологии: Кирил Григоров от CyberOne с лекция „Проактивна киберсигурност“ (15.12.2022) и Антон Пулийски, председател на Асоциация „Обединено дрон общество“, с лекция „Дронове и киберсигурност“ (15.11.2022). Лекциите се провеждат присъствено в зала в Център УНИТЕ, с подкрепата на Fulbright Poland по програма „Cybersecurity in Universities“. Общата дължина на записа е около 1 час и 49 минути.
1 ч 49 мин


#3. CSTB - 13.09.2022 - УниБИТ и Институт по отбрана "Проф. Цветан Лазаров"
2 ч 6 мин


Network Intrusion Detection with open source
Иван Радев
Семинар на SoftUni за откриване на прониквания в мрежата с инструменти с отворен код.
1 ч 18 мин
#1. CSTB - 10.05.2022 - Acronis - Пълен запис на събитието
Миглен Евлогиев
Пълният запис на първото Cyber Security Talks Bulgaria, домакин Acronis. Частта на Миглен Евлогиев — „What is a vulnerability disclosure and why is it important for your business?“ — започва на 30:36.
46 мин
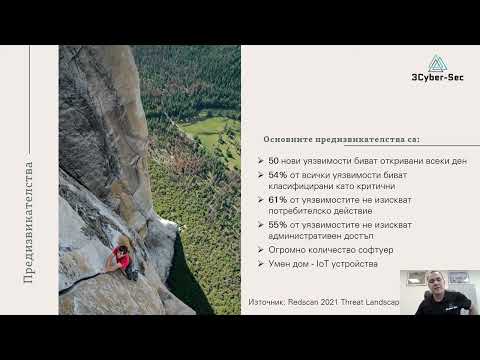
Vulnerability management — колко уязвима е системата ви?
Стелиян Петков
Семинар на SoftUni за управлението на уязвимости — как се открива, приоритизира и проследява уязвимост в собствената инфраструктура.
1 ч 11 мин

Port Knocking for Security
Добри Бояджиев
Семинар на SoftUni за port knocking — скриване на услуги зад последователност от заявки вместо отворен порт.
1 ч 26 мин




The art of penetration testing
Лъчезар Узунов
Семинар на SoftUni за пенетрейшън тестването — как изглежда една проверка на сигурността от страната на нападателя.
1 ч 7 мин

Как да се предпазим от посегателства в дигиталния свят: Съвети по киберсигурност
Боян Григоров, Мариела Бакърджиева
Основен курс по киберсигурност за широка публика: какво е рансъмуер, как да не се „клъвне" на фишинг и защо в бъдеще най-вероятно ще отнема все повече време влизането в различните акаунти. Описанието цитира и статистики — над два милиона фишинг сайта, открити от Google, 94% от зловредния софтуер, доставян по мейл, и 85% от нарушенията, причинени от човешка грешка.
26 мин

DevSecOps: Добрите практики и практични съвети
Миглен Евлогиев
Какво всъщност е DevSecOps, защо бизнесът има нужда от него и как един екип започва да работи по този модел. Онлайн събитие на потребителската група DevOps на DEV.BG.
1 ч 29 мин

Управление на уязвимостите в зависимостите
Миглен Евлогиев
Уебинар на SoftUni за уязвимостите, които не са в твоя код: как се управлява рискът от чуждите зависимости в един проект.
1 ч 29 мин

Силата на информационната сигурност
Явор Фурнаджиев
Лекция за приложимостта и предизвикателствата на киберсигурността, изнесена в рамките на обучителния маратон Digital Force Week на ИУ-Варна и Съюза за стопанска инициатива. Част от поредица от пет обучителни дни по дигитални теми, насочена към студенти.
59 мин

Киберсигурност и работа от дистанция – интервю с Велизар Шаламанов
Велизар Шаламанов
Разговор с Велизар Шаламанов на тема киберсигурност, ИТ експертите в администрацията и работата от дистанция. Епизод 8 от подкаста „Цифрова администрация“ на Института по публична администрация.
24 мин

Блокчейн криптография за програмисти
Светлин Наков
Приложна криптография за блокчейн разработчици: криптосистеми с публичен ключ (RSA и ECC), хеширане, цифрови подписи и библиотеките, с които се работи на практика.
2 ч 7 мин

Hacking your car
Мариян Маринов
Лекция за (не)сигурността на автомобилите: показва колко лесно се отваря заключена кола – счупване на прозорец, отключване от ключар за минути, избиване на ключалката, както и открадване чрез повдигане на автомобила. Във втората част лекторът описва собствения си опит да замени ключалката с Bluetooth решение, при което смартфонът отключва колата, и проблемите с това устройството да е твърде близо до автомобила.
12 мин

Криптография за програмисти
Светлин Наков
Лекция от SoftUni Conf за приложната криптография от гледната точка на програмиста.
52 мин
Криптография за разработчици
Светлин Наков
Симетрични и асиметрични алгоритми, хеширане, съхраняване на пароли, цифрови подписи, цифрови сертификати и PKI.
51 мин
Как се оценяват лекциите
Всяка лекция с препис се чете от четирима изкуствени рецензенти с различни рубрики. Затова няма обща оценка, а четири отделни: една лекция може да е безполезна за изследовател и най-доброто, което един CISO ще види тази година. Когато рецензент прецени, че лекцията явно не е в неговата област, отказва да я оцени, вместо да ѝ сложи ниска цифра. Никой от четиримата не е човек.


Лекция без препис няма оценки — оценка по едно рекламно описание не струва нищо. А записи под 10 минути не влизат в архива.
Знаете лекция, която липсва?
Архивът се попълва отворено. Ако сте изнасяли лекция или сте гостували в подкаст по темата — или просто помните запис, който заслужава да е тук — изпратете го и ще го добавим след преглед.
Преписите са машинни и се вземат през Supadata, а не директно от YouTube — техният robots.txt забранява /api/, където е адресът за субтитри. Затова са означени като автоматични: съдържат грешки, особено в имена и термини.